آیا میدانستید که به غیر از سیستمعاملها و نرمافزارها، بدافزارها نیز آپدیت میشوند و قابلیتهای جدیدی به آنها اضافه میشود! این مایهتاسف است به دلیل اینکه این فایلهای مخرب خطرناکتر از قبل عمل میکنند. طبق گزارش Bleeping Computer بدافزار کامپیوتری با نام BRATA با آپدیت جدید خود قابلیتهای جدیدی از جمله ردیابی از طریق GPS، امکان استفاده از چندین کانال ارتباطی و از همه خطرناکتر، قابلیت انجام ریست فکتوری توسط بدافزار در اندروید و پاک کردن تمام دیتا، میتواند از فعالیت این بدافزار آپدیت شده در دستگاه خبر دهد.
طبق خبرها این بدافزار اکنون راه خود را برای نفوذ به کاربران متقاضی خدمات الکترونیک بانکی در کشورهای مختلف از جمله بریتانیا، لهستان، ایتالیا، چین و آمریکای لاتین باز کرده است.
در حال حاضر نسخههای مختلفی از BRATA در کشورهای مختلف وجود دارد و به دنبال ایجاد هرجومرج در سیستم بانکداری کشورها است. با این وجود صرف نظر از نوع آن، خطر Wipe دیتا گوشی بسیار جدی است.
-

کیت رنگ مو بیول سری CHOCOLATE شماره ۴.۷ حجم ۱۰۰ میلی لیتر رنگ زیتونی متوسط
خرید محصول -
پیراهن آستین بلند مردانه مل اند موژ مدل GM-۱۹۰۱-۴۰۴
خرید محصول -
فوتبال دستی مدل تاشو ۲۰۲۵-S12
7,120,330 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
ترازو چمدان مدل DLS
785,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
میل شنا تن زیب مدل Push Up
خرید محصول -
مایو زنانه آرنا مدل Hugec358
7,000,000 ﷼ خرید محصول -
اسپیکر بلوتوثی قابل حمل دبلیو کینگ مدل T1
خرید محصول -
میز و صندلی سفری مدل j1
خرید محصول
کارشناسان امنیتی مطمئن نیستند که هدف از قابلیت جدید ردیابی GPS در این اپ مخرب چیست اما در گزارششان خطرناکترین قابلیت را ریست فکتوری توسط بدافزار در اندروید میدانند.
بدافزار خطرناکی به نام BRATA میتواند باعث ریست فکتوری گوشی کاربر شود
ریست فکتوری توسط بدافزار برای جلوگیری از افشای هویت فرد مهاجم استفاده میشود و میتواند در ثانیه اطلاعات گوشی را حذف کند. شاید این مورد تکراری باشد و بارها شنیده باشید اما یکی از بهترین راهها برای جلوگیری از قربانی شدن، خودداری از دانلود و نصب فایلهای APK از منابع و وبسایتهای نامعتبر است.
قبل از نصب اپلیکیشن از منابع معتبر مانند گوگلپلی و اپ استور خواندن نظرات مربوط به اپ میتواند مفید باشد. اگر کاربری گزارش کرد که اپ درست کار نمیکند یا آیکون آن پس از نصب ناپدید شده است و یا تبلیغات زیادی نمایش میدهد، بهتر است که از نصب آن اپلیکیشن صرف نظر کنید.
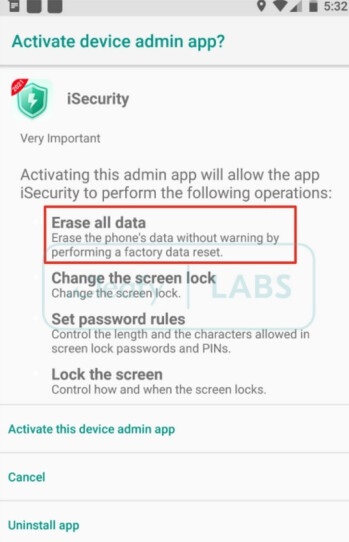
مسئله دسترسی ندادن به اپها در تنظیمات اندروید نیز یکی دیگر از موارد مهم در جلوگیری از آسیب به دیتا و Wipe کردن آنهاست. این بدافزار درخواست مجوز برای اپ به نام iSecurity را میداد و در ادامه اجازهی کاربر برای حذف تمام اطلاعات را درخواست میکرد! راستش را بخواهید جلوگیری از این کار و اجازه ندادن به آن ساده و ابتدایی است مگر اینکه کاربری اصلا توجه به گوشی خود نکند و نداند که دارد چه کار میکند. اپلیکیشنهای دانلودی مشکوک برای گوشی را در تنظیمات اندروید قسمت app permissions محدود کنید.
به عنوان مثال اگر شما یک اپ برای اسکن کد QR نصب میکنید نیاز نیست که مجوز دسترسی به مخاطبین و اطلاعات GPS خود را به آن اپ بدهید.