هکرها برای حمله به شبکههای محلی به پهپادهایی متوسل شدهاند که آنها را از دور کنترل میکنند و رویشان کیت نفوذ قرار دادهاند.
هکرها در سالهای اخیر با استفاده از کیتهای نفوذ روی پهپادها روش حمله جدیدی را به وجود آوردهاند که احتمالا خیلی از سیستمها برای مقابله با آنها آماده نیستند. در جدیدترین نمونه این حملهها، هکرها از دو پهپاد برای نفوذ به شبکه محلی یک شرکت سرمایهگذاری استفاده کردند.
-

هدفون بی سیم مدل TWS M1
خرید محصول -
بست کمربندی فروزش مدل F20B بسته ۲۰۰ عددی
102,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کیسه بوکس مدل ایستاده کد G073
9,636,050 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کیت نورپردازی داخل خودرو مدل A12
اطلاعات بیشتر -
آویز گردنبند طلا ۱۸ عیار جواهری میکا طرح فیل کد ۰۱۱۰۰۴۵
1,256,440 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کارت حافظه microSDXC لوتوس مدل Color Elite کلاس ۱۰ استاندارد UHS-I U3 سرعت 100MBps ظرفیت ۱۲۸ گیگابایت
خرید محصول -
جوراب زنانه پنتی کد ۳۷۹۰
21,800 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کلاه بافتنی مدل TAK
خرید محصول



به گزارش وبسایت The Register، یک حمله پهپادی در تابستان امسال باعث به خطر انداختن شبکه محلی یک شرکت سرمایهگذاری خصوصی شد. مدیران شبکه در این شرکت زمانی متوجه این حمله شدند که رفتارهای عجیبی را در صفحه داخلی Confluence مشاهده کردند. Confluence نرمافزاری تحت وب برای همکاری از راه دور است که توسط شرکت Atlassian توسعه داده شده است.
حمله با پهپاد چگونه انجام گرفت؟
مدیران این شرکت که حالا تحت توافق عدم افشا حاضر به صحبت درباره این حادثه شدهاند، میگویند آن روز در حین بررسی شرایط متوجه حضور دو پهپاد در پشت بام شدند. یکی از پهپادها نسخه اصلاحشدهای از DJI Matrice ۶۰۰ و دیگری نسخه اصلاحشده DJI Phantom بود. «ماتریس» سقوط کرده بود ولی همچنان کار میکرد و «فانتوم» هم به درستی فرود آمده بود.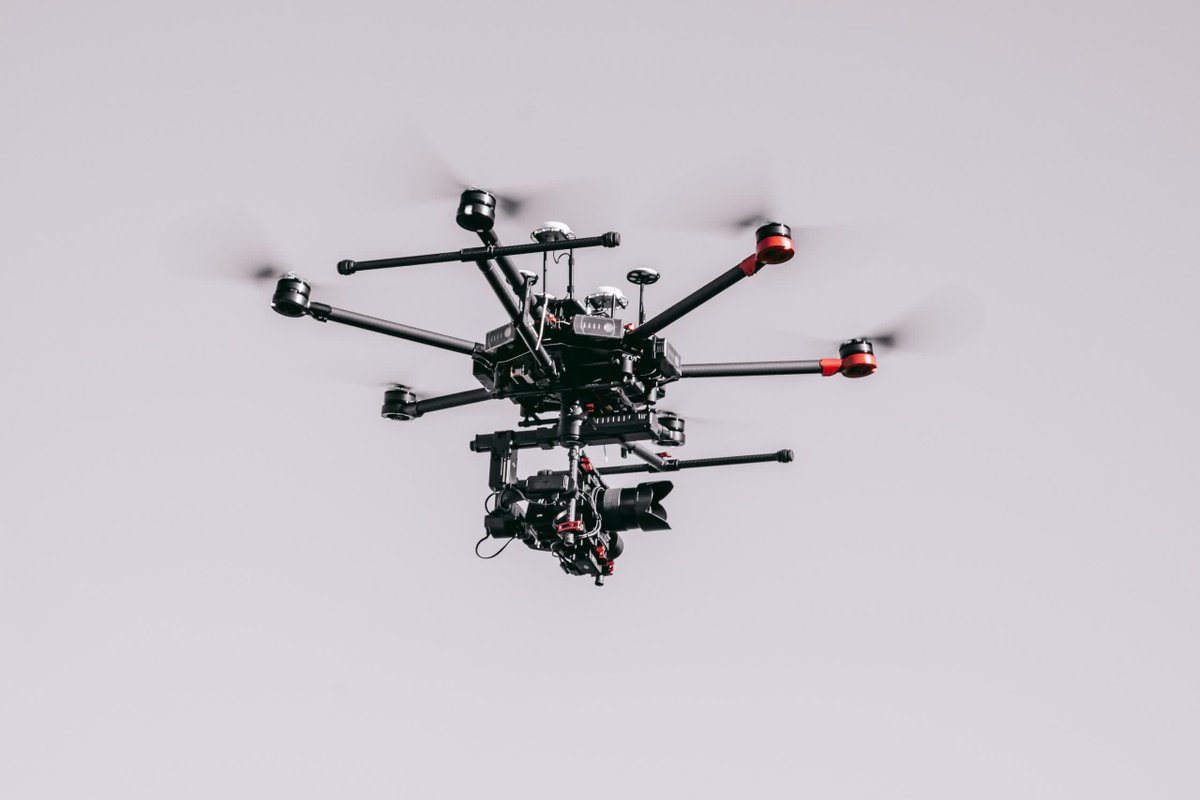
روی ماتریس یک کیت نفوذ شامل یک رزبری پای، یک مینی لپتاپ GDP، یک مودم 4G، یک دستگاه وای فای و چند باتری قرار گرفته بود. فانتوم هم دستگاهی برای تست نفوذ داشت که توسط Hak5 توسعه یافته و WiFi Pineapple نام داشت.
تیم IT این شرکت میگوید هکرها چند روز پیش از کشف ماجرا، ارتباط یکی از کارمندان را مختل کرده و اطلاعات هویتی و وای فای او را دزدیده بودند. سپس اطلاعات سرقتی را درون تجهیزات نفوذ پهپاد ماتریس رمزنگاری کردند. ماتریس هم با استفاده از مک آدرس و اطلاعات هویتی آن کارمند از روی سقف به صفحه Confluence نفوذ کرده بود. هکرها ظاهرا کمی در سیستم کندوکاو کرده بودند، اما نتوانستند اطلاعات زیادی به دست آورند.
با این حال، خطر پهپادها روزبهروز بیشتر میشود و به نظر میرسد که با پیشرفتهتر شدن این ابزارها، تیمهای امنیت باید بیشتر مراقب سیستمهای خود باشند.