گوگل برنامه شکار باگ (Bug Bounty) جدیدی را اعلام کرد که به طور خاص روی نرمافزار متنباز تمرکز دارد. شرکتکنندگان در این برنامه، بسته به شدت آسیبپذیری که توسط آنها کشف میشود، میتوانند از ۱۰۰ دلار تا ۳۱ هزار دلار درآمد داشته باشند.
برنامه جدید گوگل با یک مشکل بزرگ در جامعه نرمافزاری مقابله میکند: افزایش خطرات زنجیره تامین. گوگل با استناد به گزارشی از شرکت نرمافزاری Sonatype اشاره میکند حملاتی که زنجیره تامین منبع باز را هدف قرار میدهند، در سال ۲۰۲۱ نسبت به سال گذشته ۶۵۰ درصد رشد داشتهاند.
حتی آسیبپذیریهای منفرد، مانند Log4Shell که در دسامبر سال گذشته کشف شده بود نیز میتواند خرابی گستردهای ایجاد کند.
-

کیت رنگ مو بیول سری CHOCOLATE شماره ۴.۷ حجم ۱۰۰ میلی لیتر رنگ زیتونی متوسط
خرید محصول -
پیراهن آستین بلند مردانه مل اند موژ مدل GM-۱۹۰۱-۴۰۴
خرید محصول -
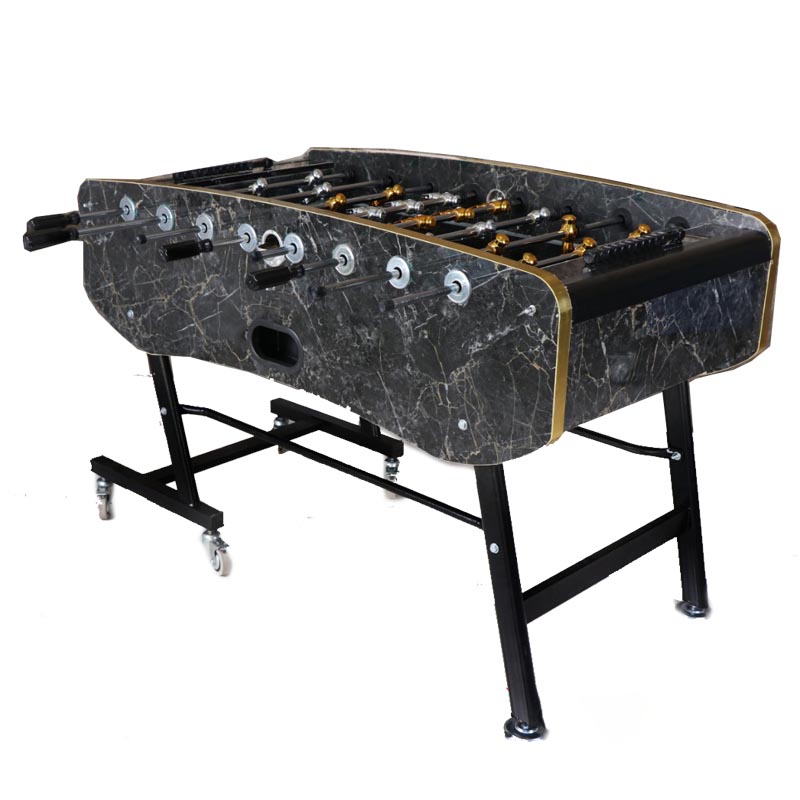
فوتبال دستی مدل تاشو ۲۰۲۵-S12
7,120,330 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
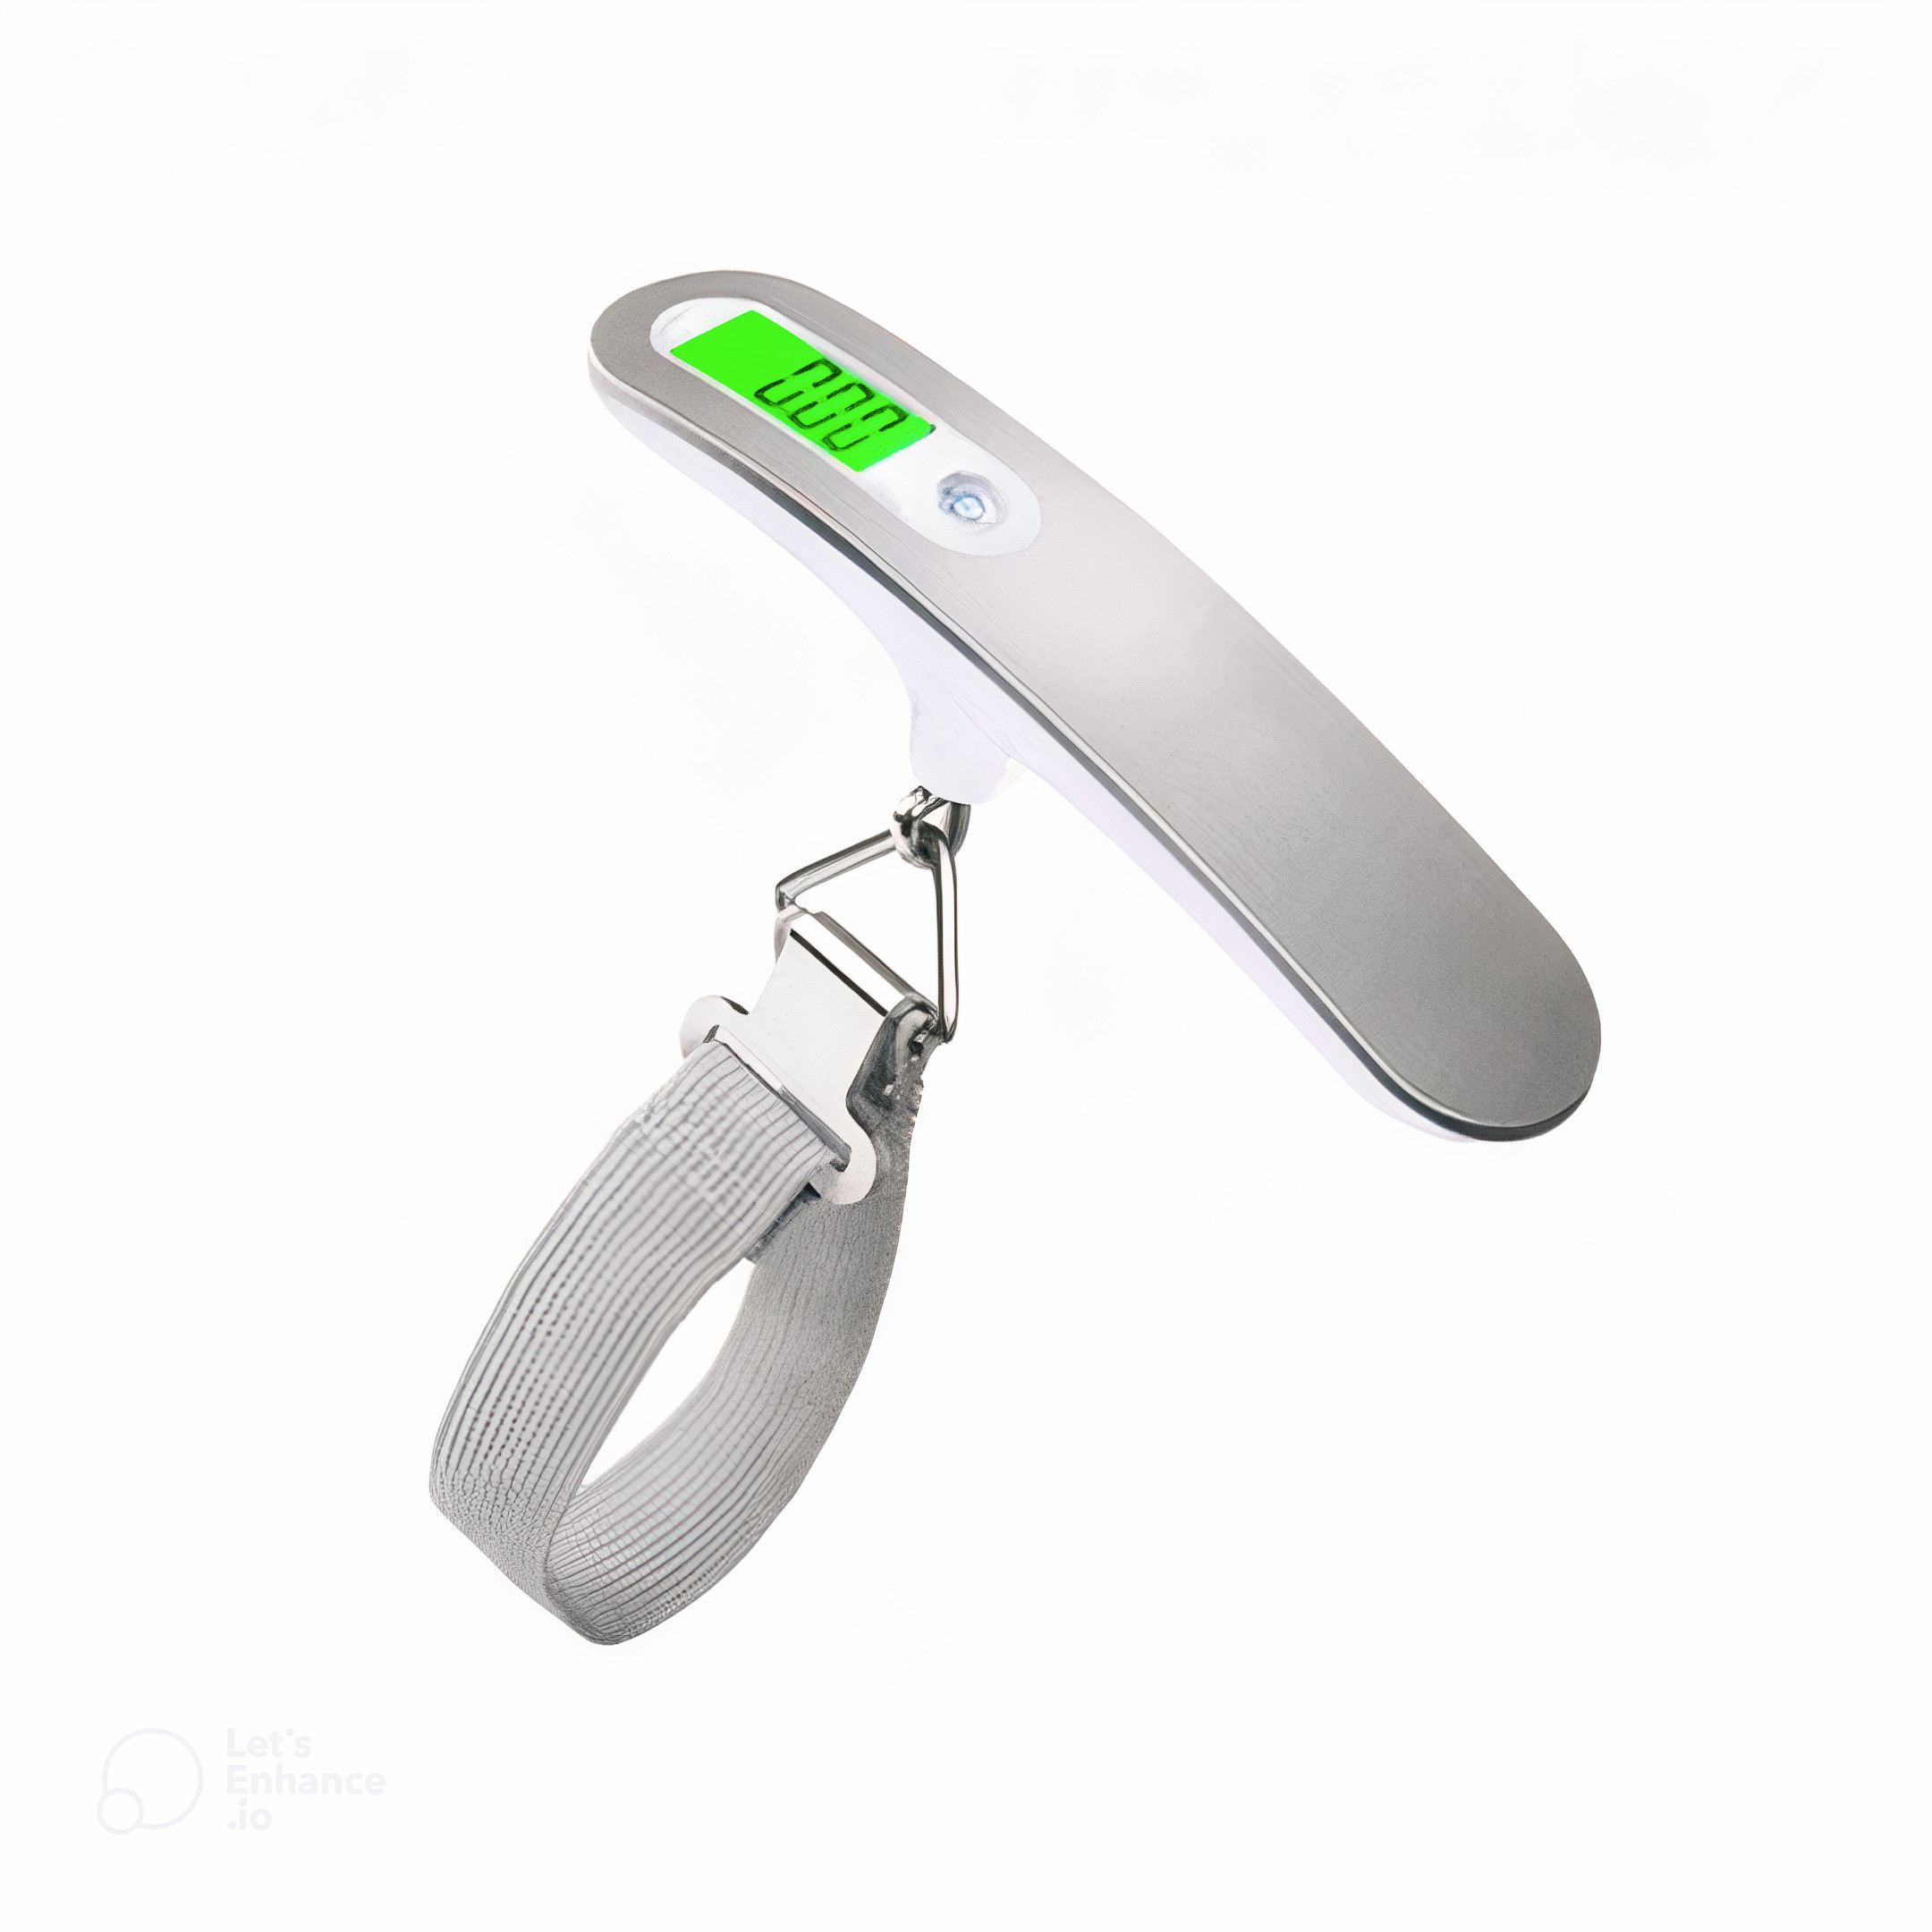
ترازو چمدان مدل DLS
785,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
میل شنا تن زیب مدل Push Up
خرید محصول -
مایو زنانه آرنا مدل Hugec358
7,000,000 ﷼ خرید محصول -
اسپیکر بلوتوثی قابل حمل دبلیو کینگ مدل T1
خرید محصول -
میز و صندلی سفری مدل j1
خرید محصول
کشف آسیبپذیری پروژههای متعلق به گوگل
گوگل در برنامه جدید خود، شکارچیان باگ را تشویق میکند تا در نسخههای بهروز شده نرمافزارهای منبع باز ذخیره شده متعلق به گوگل در گیتهاب (GitHub) مانند Google و GoogleAPIs به دنبال مشکل بگردند. همچنین بر وابستگیهای شخص ثالث این پروژهها نیز تمرکز دارد.
جوایز برتر این برنامه به آسیبپذیریهایی تعلق میگیرد که در حساسترین پروژههای گوگل مانند Bazel و Angular پیدا شده باشند. علاوه بر این، غول موتور جستجو شکارچیان باگ را تشویق میکند تا به دنبال مشکلاتی باشند که میتواند بیشترین تاثیر را بر زنجیره تامین داشته باشد؛ به عنوان مثال مشکلات مربوط به طراحی که باعث آسیبپذیری محصول یا مشکلاتی امنیتی مانند لو رفتن اعتبارنامهها شود.
بسته به شدت آسیبپذیری و اهمیت پروژه، جوایز از ۱۰۰ تا ۳۱۳۳۷ دلار متغیر هستند. گوگل در پست وبلاگ خود در این رابطه مینویسد: «مقادیر بیشتر به آسیبپذیریهای غیرعادی یا جالب توجه تعلق میگیرد، بنابراین شما را به استفاده از خلاقیت تشویق میکنیم.»
برنامه باگ باونتی جدید گوگل که از آن به عنوان OSS VRP یاد شده، بخشی از یک برنامه ۱۰ میلیارد دلاری است که گوگل متعهد شده برای رشد امنیت سایبری ایالات متحده هزینه میکند. گوگل سال گذشته پس از نشستی در کاخ سفید این تعهد را اعلام کرد، جایی که دولت بایدن تاکید داشت که آسیبپذیریهای بالقوه در نرمافزار منبع باز یک نگرانی امنیت ملی محسوب میشود.