باوجود تلاش چند سالهی گوگل برای حذف برنامههای مخرب از فروشگاه Play Store اما هر از چند گاهی نرم افزارهایی از این سپر امنیتی عبور میکنند و به سرعت در میان مابقی دستگاهها منتشر میشوند. ظاهرا تروجان GriftHorse از این سپر امنیتی عبور کرده و در حدود ۱۰ میلیون دستگاه اندرویدی را آلوده کرده است. در حال حاضر شرکت گوگل در حال حذف برنامههایی است که به انتشار این بدافزار کمک میکنند.
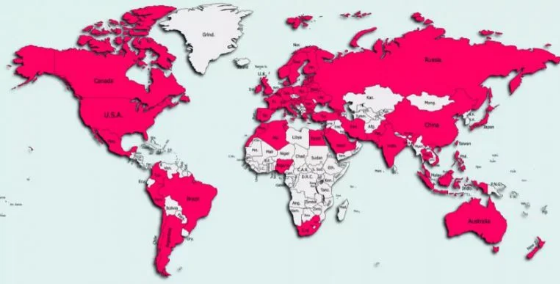
به گفتهی محققان Zimperium zLabs این تروجان جدید اندروید با نام GrifHouse حداقل ۲۰۰ برنامهی مخرب در فروشگاه نرم افزار گوگل و سایر فروشگاههای شخص ثالث دارد. تا به امروز بیش از ۱۰ میلیون دستگاه اندرویدی در بیش از ۷۰ کشور جهان آلوده شدهاند و بالغ بر دهها میلیون دلار از قربانیان خود ربودهاند. محققان در گزارش خود مفصل توضیح دادهاند که این بدافزار حداقل از یک سال پیش فعال و اولین نشانههای آن دیده شده است.
نحوه عملکرد تروجان GriftHorse
نحوهی فعالیت این بدافزار نیز بدین صورت است که بعد از نصب، تعداد زیادی اعلان و پنجره باز میکند که همگی آنها مرتبط با تخفیفهای ویژه و برای اغفال کاربران است. چنانچه کاربر بر روی هر کدام از این پنجرهها کلیک کند، به صفحهای هدایت میشود که در آن از وی درخواست میشود تا شماره تلفن خود را برای دسترسی به آن محصول وارد کند. پس از این کار، کاربر به اشتراک خدمات پیام کوتاه به مبلغ ۳۵ دلار در میآید. شاید این موضوع بسیار ساده و غیر ممکن به نظر برسد اما عاملان توسعهی این بدافزار ماهیانه ۱.۵ تا ۴ میلیون دلار در ماه درآمد دارند.
-

مجموعه ۸۰ عددی پیچ و رولپلاک مدل MU80
59,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
عطر زنانه جیبی اسکوپ مدل Eforia حجم ۲۵ میلی لیتر
خرید محصول -
شلف کد M03
خرید محصول -
جوراب زنانه اسپست مدل ASP-Kesh Set 666F بسته ۶ عددی
154,900 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
تی شرت ورزشی زنانه بی فور ران مدل ۲۱۰۳۲۷-۰۱
1,400,000 ﷼ خرید محصول -
کیف رودوشی شیفر مدل 9065c04
خرید محصول -
ساعت هوشمند پلار مدل Vantage V2 HR به همراه سنسور ضربان قلب مدل H10
خرید محصول -
کاور قفس حیوانات مدل پشت دار سایز بزرگ
14,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند





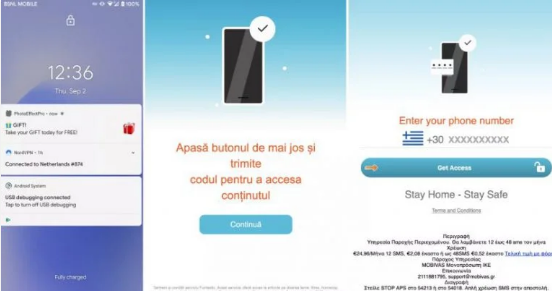
محققان Zimperium Aazim Yaswant خاطرنشان کردهاند که توسعهی این بدافزار بسیار پیچیده بوده چرا که از طیف وسیعی از وبسایتها و برنامهها استفاده میکرده است. با وجود اینکه این نرم افزار از فروشگاه گوگل حذف شده است اما همچنان میتوان آن را از فروشگاههای شخص ثالث دیگر دانلود کرد. این اولین بار نیست که کاربران اندرویدی با چنین حملاتی رو به رو میشوند. اگر خاطرتان باشد در سال ۲۰۱۸ شرکت امنیتی و مدیریت دادههای تلفن همراه Wandera بدافزار مشابعی را پیدا کرده بود که میتوانست پیامهای کوتاه کاربران را به شمارههای دلخواه ارسال کند.
سیستم عامل اندروید همیشه از جذابیت خاصی برای توسعهدهندگان بدافزار برخوردار بوده و هر چه قدر که امنیت این سیستم عامل افزایش پیدا کند، باز هم این توسعه دهندگان راهی برای تولید و پخش این بدافزارها پیدا میکنند. از دیرباز هم امنیت سیستم عامل اندروید جزء موضوعات اصلی دنیای تکنولوژی و روزنامهنگاران بوده و شرکت اپل هم همواره این سیستم عامل را دستمایهی خنده قرار داده است.