گوگل اعلام کرده که ۸۶ درصد از ۵۰ حساب پلتفرم ابری این کمپانی که اخیرا در معرض خطر قرار گرفتهاند، برای استخراج رمزرازها استفاده شدهاند. استخراج رمزارزها یک فعالیت سود محور است که به قدرت محاسباتی زیادی نیاز دارد و مشتریان گوگل کلود میتوانند با هزینه به آن دسترسی داشته باشند.
تیم امنیت سایبری گوگل، در گزارش خود موسوم به «افق تهدید» اطلاعاتی را ارائه کردند که به سازمانها اجازه میدهد محیطهای ابری خود را ایمن نگه دارند. در خلاصه این گزارش آمده است: «بازیگران مخرب در حال استخراج رمزارز به واسطه حسابهای ابری در معرض خطر هستند.»
گوگل کلود یک بستر ذخیرهسازی از راه دور است که به مشتریان اجازه میدهد دادهها و فایلهای خود را خارج از محل تعیین شدهای نگهداری کنند. به گفته گوگل، در اکثر موارد پس از در معرض آسیب قرار گرفتن حسابهای ابری، نرم افزار استخراج رمزارز در عرض ۲۲ ثانیه دانلود شده است.
-

کیت رنگ مو بیول سری CHOCOLATE شماره ۴.۷ حجم ۱۰۰ میلی لیتر رنگ زیتونی متوسط
خرید محصول -
پیراهن آستین بلند مردانه مل اند موژ مدل GM-۱۹۰۱-۴۰۴
خرید محصول -
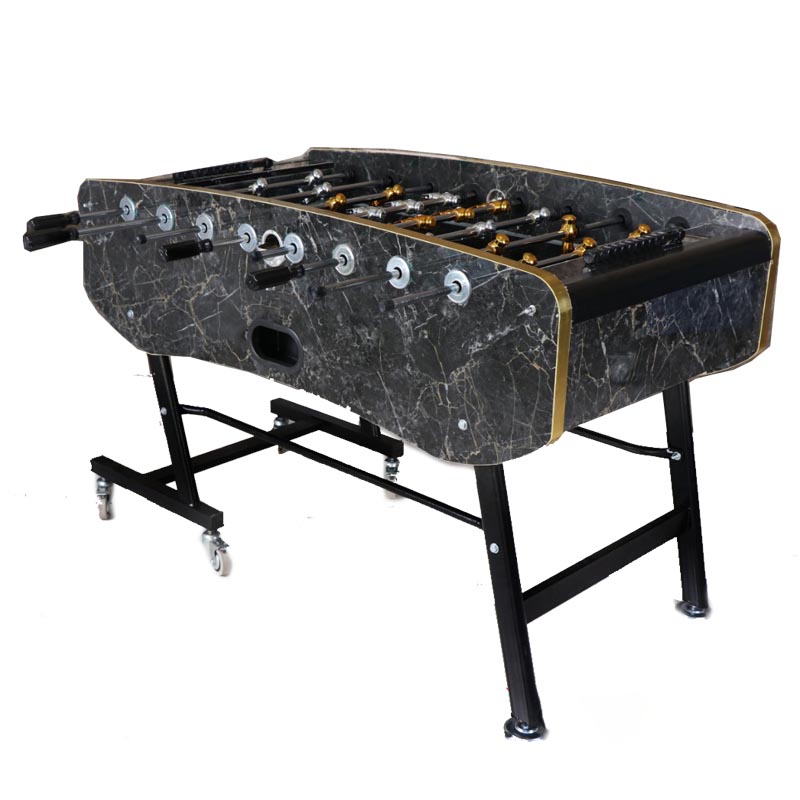
فوتبال دستی مدل تاشو ۲۰۲۵-S12
7,120,330 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
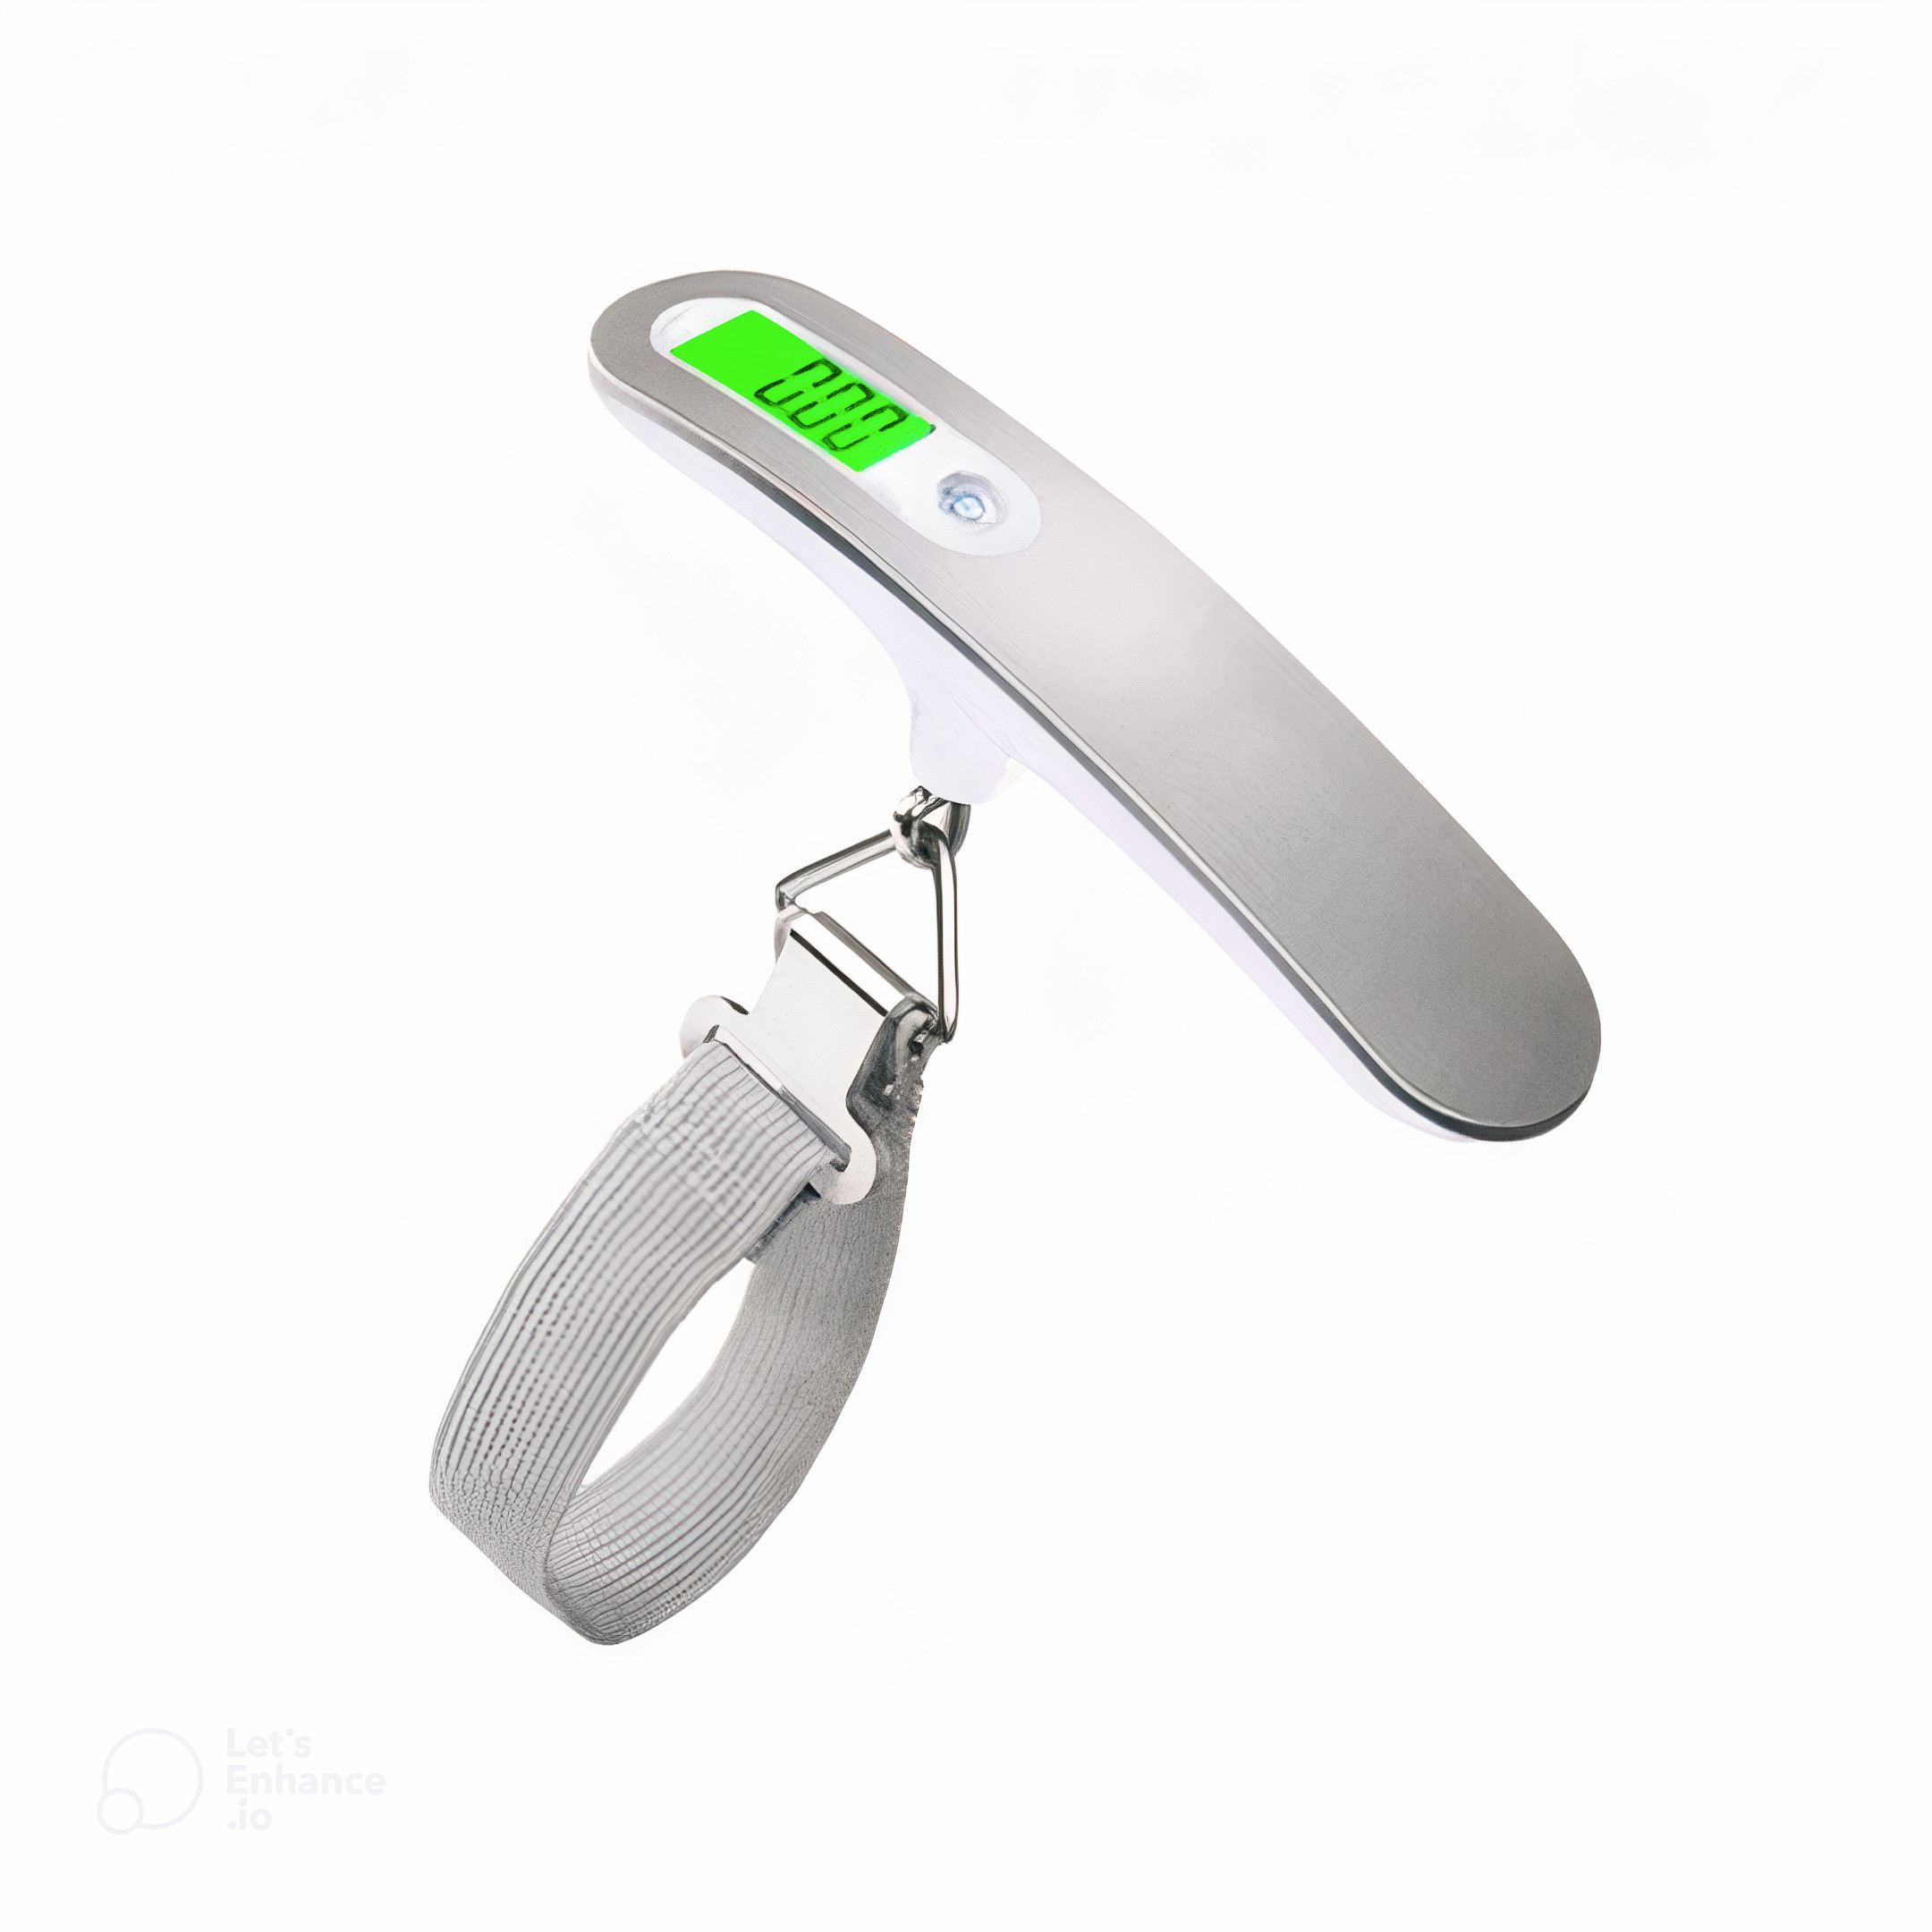
ترازو چمدان مدل DLS
785,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
میل شنا تن زیب مدل Push Up
خرید محصول -
مایو زنانه آرنا مدل Hugec358
7,000,000 ﷼ خرید محصول -
اسپیکر بلوتوثی قابل حمل دبلیو کینگ مدل T1
خرید محصول -
میز و صندلی سفری مدل j1
خرید محصول
علاوه بر این، حدود ۱۰ درصد از حسابهایی که در معرض خطر قرار دارند نیز برای انجام اسکن سایر منابع عمومی مورد استفاده قرار گرفتهاند تا سایر سیستمهای آسیبپذیر را شناسایی کنند و از ۸ درصد این موارد برای حمله به اهداف دیگر استفاده شده است.
در حال حاضر، گوگل به مشتریان سرویسهای ابری خود توصیه میکند تا اقدامات امنیتی معمولی را که در چند سال گذشته پیشنهاد کرده، انجام دهند. این موارد شامل استفاده از سیستم امنیتی احراز هویت دو مرحلهای و ثبت نام در برنامه Work Safer Security این غول موتور جستجو میشود.
محققان گوگل همچنین در تلاشی دیگر، یک گروه هکر و تهدیدکننده را شناسایی کردهاند که اقدامات خود را تحت حمایت دولت کره شمالی انجام میدهند. آنها میگویند که این گروه به عنوان بخشی از تیم سامسونگ، برای کارمندان چندین شرکت امنیت سایبری ضد بدافزار کره جنوبی، فایلهای پیوست شده مخرب ارسال میکنند.