پاورتل/ امضای دیجیتالی مایکروسافت بهاشتباه روی درایور Netfilter قرار گرفت که حاوی بدافزار روتکیت بود.
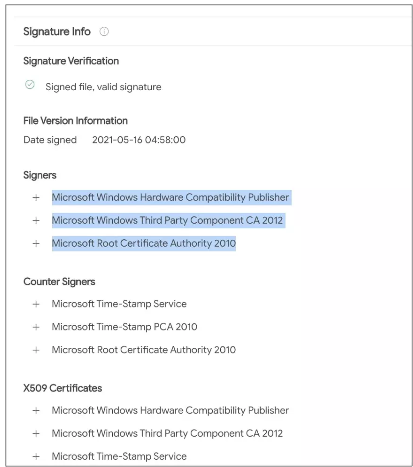
سازندگان سیستم عامل عموما برای کمک به کاربران در تشخیص امنیت نرمافزارهای مختلف از نوعی امضای دیجیتال (Code Signing) استفاده میکنند. بهگزارش BleepingComputer، مایکروسافت غیرعامدانه درایور شخص ثالث ویندوز با نام Netfilter را امضا کرده که حاوی بدافزار روتکیت بوده است. این بدافزار که با آیپیهای فرماندهی و کنترل (C&C IP) در چین ارتباط داشت، موفق شد از برنامه سازگاری سختافزاری ویندوز (Windows Hardware Compatibility Program یا WHCP) عبور کند و در جامعه گیمرها پخش شود.
مقاله مرتبط:
بدافزار چیست و چگونه میتوان از آنها جلوگیری کرد؟
هنوز مشخص نیست این بدافزار روتکیت چگونه توانست از روند امضای مایکروسافت عبور کند. این شرکت اعلام کرده در حال بررسی این موضوع است و برنامههایی برای تعریف مجدد روند امضا دارد. علاوهبراین، شواهدی مبنیبر اقدام مهاجمان برای دزیدن گواهیهای امضا وجود ندارد و بهگفته مایکروسافت، هیچ دولتی از این حمله پشتیبانی نکرده است.
-

کیت رنگ مو بیول سری CHOCOLATE شماره ۴.۷ حجم ۱۰۰ میلی لیتر رنگ زیتونی متوسط
خرید محصول -
پیراهن آستین بلند مردانه مل اند موژ مدل GM-۱۹۰۱-۴۰۴
خرید محصول -
فوتبال دستی مدل تاشو ۲۰۲۵-S12
7,120,330 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
ترازو چمدان مدل DLS
785,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
میل شنا تن زیب مدل Push Up
خرید محصول -
مایو زنانه آرنا مدل Hugec358
7,000,000 ﷼ خرید محصول -
اسپیکر بلوتوثی قابل حمل دبلیو کینگ مدل T1
خرید محصول -
میز و صندلی سفری مدل j1
خرید محصول
سازنده درایور یعنی شرکت تکنولوژی نوآوری شبکه نینگبو ژو ژی (Ningbo Zhuo Zhi Innovation Network Technology) برای یافتن و پچکردن هرگونه رخنه احتمالی در این محصول مشغول همکاری با مایکروسافت است. بر همین اساس، کاربران نسخه پاکسازیشده این درایور را از بخش بهروزرسانیهای ویندوز دریافت خواهند کرد.
بااینهمه طبق ادعای مایکروسافت، تأثیرگذاری درایور مذکور محدود بوده و فقط گیمرها را هدف قرار داده و سایر کاربران را آلوده نکرده است. علاوهبراین، روتکیت فقط در صورتی عمل میکند که کاربر با داشتن دسترسی در سطح ادمین آن را اجرا کند؛ درغیراینصورت فعال نخواهد شد و آسیبی به سیستم نخواهد زد.
درمجموع، با اینکه طبق ادعای مایکروسافت این اشتباه صدمهای بسیاری جدی بهشمار نمیرود، ممکن است بهمنزله ازبینرفتن اعتبار امضاهای دیجیتال برای کاربران شود؛ چراکه هدف اصلی این نوع امضای دیجیتال مطمئنکردن کاربران از امنیت فایل یا نرمافزار است.