سرقت مستندات و فایلهای مهم سازمانی از مهمترین کارهای مهاجمان در سیستمهای آلوده ناشی از این حملات است و این حملات از ژانویه ۲۰۲۲ در جهان شناساییشده و تاکنون دهها شرکت هدف مهاجمان قرار گرفته است.
روش اصلی نفوذ مهاجمان در این حملات، ارسال ایمیلهای فیشینگ هدفمند به قربانیان است، این ایمیلها که با دقت و حساسیت بالایی ایجاد شدهاند، در برخی از موارد، حاوی اطلاعات و دادههایی هستند که مختص همان سازمان و حوزه کاری است و این اطلاعات در دسترس عموم نیست؛ این امر، بیانگر آن است که مهاجمان، مراحل قبل از حمله و به دست آوردن اطلاعات را بهخوبی انجام دادهاند.
ممکن است این اطلاعات در حملات قبلی به همان سازمان یا کارکنان آن یا سایر سازمانها و یا افراد مرتبط با سازمان قربانی بهدستآمده باشد. در این ایمیلها، فایل مایکروسافت مخربی وجود دارد که کد مخرب موجود در آن، با سوءاستفاده از نوعی آسیبپذیری، مهاجم را قادر میسازد تا بدون هیچگونه فعالیت اضافی کاربر، کد دلخواه خود را اجرا کند.
-

کیت رنگ مو بیول سری CHOCOLATE شماره ۴.۷ حجم ۱۰۰ میلی لیتر رنگ زیتونی متوسط
خرید محصول -
پیراهن آستین بلند مردانه مل اند موژ مدل GM-۱۹۰۱-۴۰۴
خرید محصول -
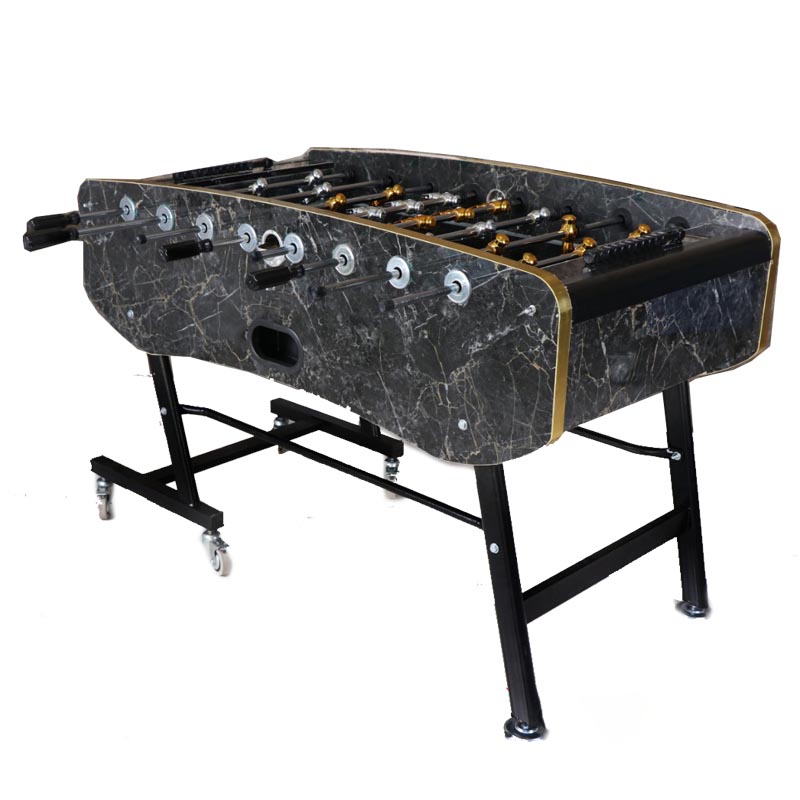
فوتبال دستی مدل تاشو ۲۰۲۵-S12
7,120,330 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
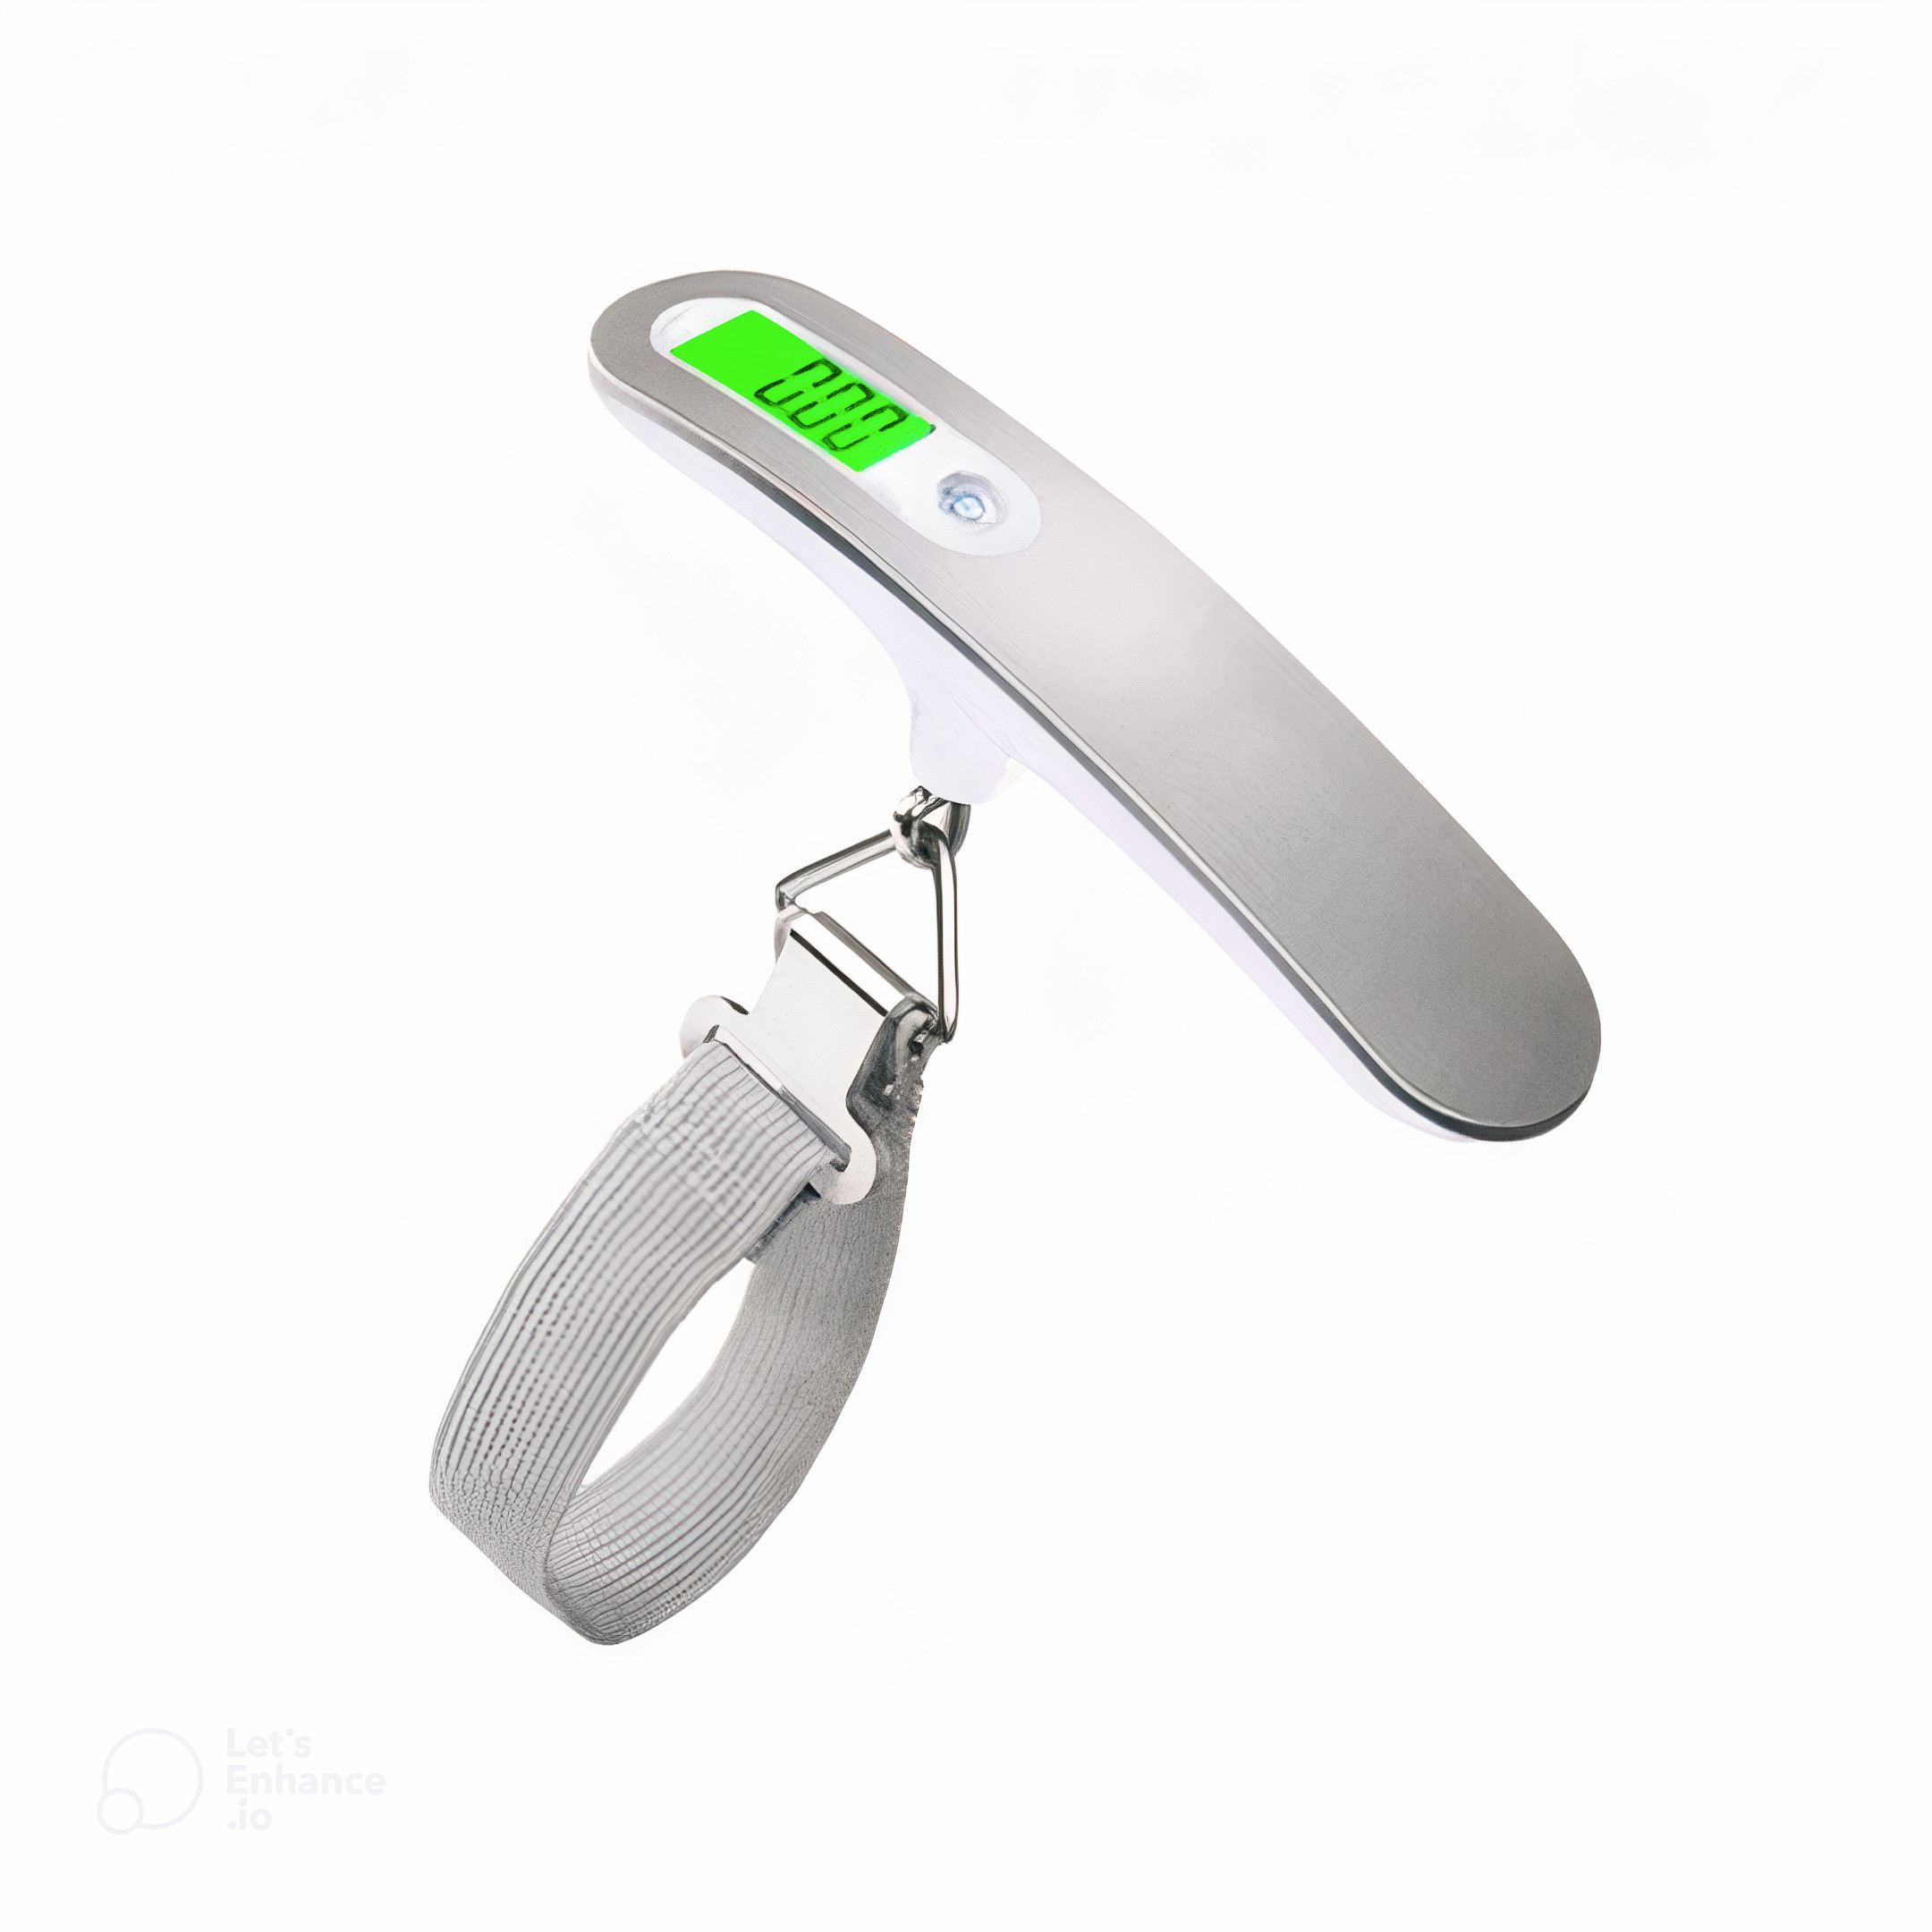
ترازو چمدان مدل DLS
785,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
میل شنا تن زیب مدل Push Up
خرید محصول -
مایو زنانه آرنا مدل Hugec358
7,000,000 ﷼ خرید محصول -
اسپیکر بلوتوثی قابل حمل دبلیو کینگ مدل T1
خرید محصول -
میز و صندلی سفری مدل j1
خرید محصول
طبق اعلام مرکز مدیریت راهبردی افتا، بررسیها نشان میدهد، در حملات سری اول از بدافزار PortDoor استفادهشده است و در سری جدید حملات، مهاجمان از شش در پشتی متفاوت بهطور همزمان استفاده کردهاند که این بدافزارها عملیات مرتبط با کنترل سیستمهای آلوده و جمعآوری دادههای محرمانه و ارسال آن به سرورهای C&C را انجام میدهند.
مهاجم پس از آلودهسازی سیستم اولیه، فرآیند آلودهسازی سایر سیستمها را دنبال میکند و در طول این عملیات، از تکنیکهای گوناگونی استفاده میکند تا آنتیویروسها، نتوانند ابزارهای حمله سایبری را شناسایی کنند.
کارشناسان مرکز مدیریت راهبردی افتا میگویند با توجه به اینکه این بدافزار از اوایل سال میلادی فعالیت داشته است، راهبران امنیتی سازمانها و دستگاههای دارای زیر ساخت حیاتی، باید برای شناسایی آن، دادههای آرشیو (ترافیکی و رویدادها) را به دقت جستجو کنند.