محققان امنیتی بهتازگی بدافزار جدیدی برای سیستمعامل مک را پیدا کردهاند که از روی بدافزار Gimmick تقلید شده است. به نظر میرسد که این بدافزار توسط یک گروه چینی ملقب به Storm Cloud برای حمله به اهداف واقع در آسیا طراحی شده است.
بدافزار اشاره شده توسط کارشناسان موسسه Volexity یافت شده و روی حافظه یک مکبوک پرو با نسخه ۱۱.۶ مک اواس (Big Sur) قرار داشته است. طبق گفتههای این تیم، دستگاه مذکور در طی حمله سایبری سال ۲۰۲۱ آلوده شده است.
آیا نسخه جدید بدافزار Gimmick خطرناک است؟
-

هدفون بی سیم مدل TWS M1
خرید محصول -
بست کمربندی فروزش مدل F20B بسته ۲۰۰ عددی
102,000 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کیسه بوکس مدل ایستاده کد G073
9,636,050 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کیت نورپردازی داخل خودرو مدل A12
اطلاعات بیشتر -
آویز گردنبند طلا ۱۸ عیار جواهری میکا طرح فیل کد ۰۱۱۰۰۴۵
1,256,440 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کارت حافظه microSDXC لوتوس مدل Color Elite کلاس ۱۰ استاندارد UHS-I U3 سرعت 100MBps ظرفیت ۱۲۸ گیگابایت
خرید محصول -
جوراب زنانه پنتی کد ۳۷۹۰
21,800 ﷼ انتخاب گزینهها این محصول دارای انواع مختلفی می باشد. گزینه ها ممکن است در صفحه محصول انتخاب شوند -
کلاه بافتنی مدل TAK
خرید محصول



نسخه اصلی Gimmick به عنوان یک بدافزار مولتی پلتفرم شناخته میشود که با هدف آلودهسازی رایانههای مک با زبان C نوشته شده است و برای عملکرد صحیح، به شدت وابسته به سوءاستفاده از سرویسهای گوگل مثل درایو است. البته سایر سرویسهای میزبانی ابری عمومی هم میتوانند جهت اجرای دستورات مورد استفاده قرار بگیرند.
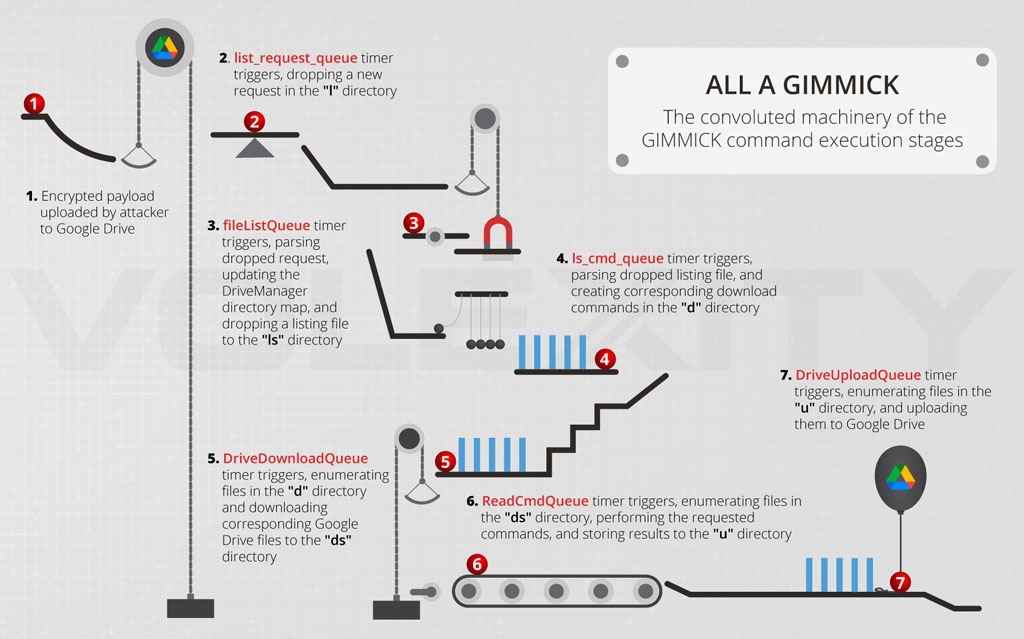
پژوهشگران امنیتی Volexity در گزارش خود گفتهاند: «Storm Cloud به عنوان گروهی پیشرفته و تطبیقپذیر میتواند از ابزارهای خود جهت هدف قرار دادن سیستمعاملهای مختلف مورد استفاده توسط قربانیان، بهره بگیرد. آنها از ابزارهای پیشفرض داخل سیستمی در کنار سرویسهای متن باز استفاده میکنند. همچنین استفاده از پلتفرمهای ابری مانند گوگل درایو برای اجرای دستورات، احتمال شناسایی توسط سیستمهای پایش شبکه را کاهش میدهد.»
شایان ذکر است که نسخه مشابه با بدافزار Gimmick در ویندوز با زبان دات نت و دلفی نوشته شده است؛ اما نسخه مک اواس از آبجکتیو سی استفاده میکند. با وجود اختلاف در انتخاب زبان برنامهنویسی، هردو بدافزار از ساختاری مشابه در اجرای دستورات و الگویهای عملکردی دارند.
بدافزار Gimmick میتواند پس از آلوده کردن سیستم قربانی، خود را به عنوان جزئی از یک برنامه پرکاربرد توسط کاربر معرفی کند. حتی قابلیت حذف از سیستم هم برای آن در نظر گرفته شده تا پس از اجرای دستورات و رسیدن به اهداف، جهت جلوگیری از شناسایی، خود را از روی دستگاه حذف کند. اپل جهت محافظت از کاربران خود، آپدیت جدیدی را برای برنامه XProtect عرضه کرده که میتواند به کمک ابزار حذف بدافزار (MRT) اقدام به شناسایی و پاکسازی سیستمهای آلوده کند.